Offene IoT-Geräte im Internet: Warum selbst Windräder auffindbar sind
Die Kühlanlagen eines Supermarkts werden aus der Ferne manipuliert, Lebensmittel verderben, der Laden muss zeitweise schließen. Genau das beschäftigt aktuell mehrere europäische Händler. Die Meldung zu den Angriffen auf Supermarkt-Kühlanlagen wirft allerdings eine viel größere Frage auf: Wie viele Geräte, die in der realen Welt etwas steuern, kann man eigentlich direkt über das Internet finden?
Die Antwort ist ernüchternd. Öffentliche Internet-Scanner finden Steuerungen von Industrieanlagen, Gebäudetechnik, Wind- und Solarparks, Tanküberwachungen und Kameras. Das passiert nicht nur bei einzelnen vergessenen Geräten. Für 2026 sprechen Sicherheitsforscher von Zehntausenden bis Hunderttausenden erreichbaren Diensten – je nachdem, was gezählt wird. Und häufig musst du kein Hacker sein, um überhaupt zu sehen, dass ein solcher Dienst existiert.
Aber bitte nicht verwechseln: Im Internet auffindbar ist nicht automatisch dasselbe wie ohne Passwort bedienbar oder tatsächlich kompromittiert. Genau diese Unterschiede sind wichtig, wenn man die Zahlen fair einordnen will.
134.000 Industriesteuerungs-Hosts – und viele hängen an Mobilfunknetzen
Im State of the Internet Report vom 14. Oktober 2026 nennt Censys rund 134.000 aus dem Internet erreichbare Hosts mit Industriesteuerungstechnik weltweit. Das sind nicht zwingend 134.000 einzelne Maschinen oder Anlagen: Ein Host kann mehrere Dienste anbieten, und solche Messwerte sind Momentaufnahmen der von Censys erfassten Internetoberfläche.
Besonders spannend finde ich die nächste Zahl: Etwa 70 Prozent dieser Hosts liegen laut Censys in Privatkunden- oder Mobilfunknetzen. Damit sind keineswegs automatisch private Haushalte gemeint. Ein Kühlaggregat, ein Schaltschrank oder ein abgelegener Stromerzeuger kann über einen Mobilfunkrouter angebunden sein, dessen IP-Adresse nach außen zum Telefonanbieter gehört.
Das hat einen unangenehmen Nebeneffekt: Sicherheitsforscher erkennen möglicherweise ein offenes System, können aber aus der Netzzuordnung nicht zuverlässig ableiten, welchem Unternehmen die Anlage gehört. Der Betreiber erfährt dann womöglich nicht einmal, dass seine Steuerung gefunden wurde. Mehr dazu erklärt Censys in seiner Untersuchung zur Benachrichtigungslücke.
Wind- und Solarparks: In Deutschland 884 erreichbare Systeme gefunden
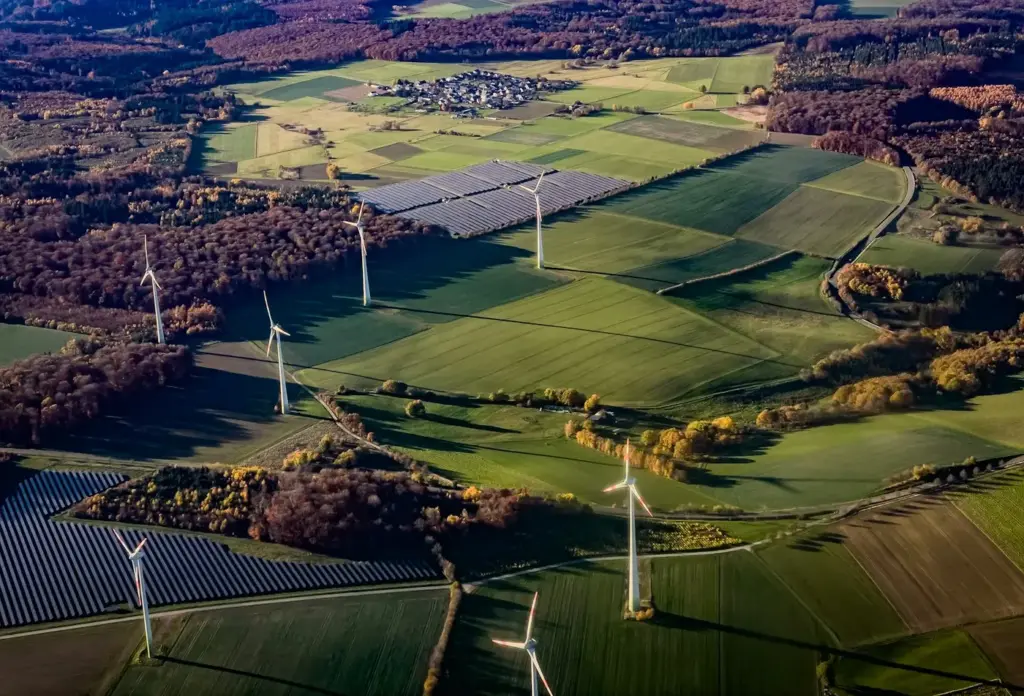
Eine Untersuchung der niederländischen Firma Modat und eines Forschers des niederländischen National Cyber Security Centre ist besonders anschaulich. Die Autoren identifizierten im Oktober 2026 8.547 öffentlich erreichbare Systeme, die sich europäischen Wind- und Solarparks zuordnen ließen. Das waren 7.942 bei Solarparks und 605 bei Windparks in insgesamt 35 Ländern.
Deutschland war mit 884 erfassten Systemen vertreten: 672 im Umfeld von Solarparks und 212 bei Windparks. Bei den erfassten Windpark-Systemen lag Deutschland damit vorn. In etwa 181 der europaweit untersuchten Fälle hielten die Forscher eine weitreichende Fernsteuerung für möglich. Auf einer Oberfläche waren sogar Bedienelemente für Start, Stopp und Reset einer Windkraftanlage sichtbar. Das ist ein ernstes Warnzeichen, aber noch kein Beweis, dass fremde Nutzer alle diese Funktionen ohne Authentifizierung ausführen konnten.
Die Zahlen stammen aus dem Modat-Forschungsbericht vom 6. Oktober 2026. Die Studie erfasste Anlagen, bei denen die Zugehörigkeit nachvollzogen werden konnte. Es handelt sich also weder um ein vollständiges Inventar aller europäischen Energieanlagen noch um eine Liste nachweislich gehackter Windräder.
Nicht nur Energie: Welche Gerätearten tauchen noch auf?
Überwachungskameras und Videostreams
Modat untersuchte im März 2026 weltweit 973.819 erreichbare RTSP-Videodienste. Hinter RTSP stecken zum Beispiel Netzwerkkameras, Videorekorder und Streaming-Technik für industrielle Überwachung. Bei 8.074 Diensten erhielten die Forscher ein Livebild, ohne Anmeldedaten eingeben zu müssen. Das ist der entscheidende Unterschied zur bloßen Erreichbarkeit: Hier konnten Daten tatsächlich ohne Authentifizierung gelesen werden. Nicht jeder gezählte RTSP-Dienst war allerdings eine klassische Überwachungskamera. Quelle: Modat, Internet-Exposed RTSP.
Heizung, Klimaanlagen und Gebäudetechnik
Das verbreitete Gebäudeautomationssystem Tridium Niagara wird zur Überwachung und Verwaltung vernetzter Gebäude eingesetzt. Censys zählte im März 2026 rund 40.200 von außen erreichbare Niagara-Systeme. In Gebäuden können solche Plattformen etwa Heizung, Lüftung und Beleuchtung zusammenführen. Auch hier gilt: Der Scanner erkennt einen erreichbaren Dienst, nicht automatisch eine Bedienoberfläche ohne Zugangsschutz. Quelle: Censys, März 2026.
Maschinen in Fabriken
Bei industriellen Anlagen verbindet das Kommunikationsverfahren OPC UA unter anderem Sensoren, Maschinensteuerungen und Leitsysteme. Die Sicherheitsfirma Bitsight identifizierte in einer Untersuchung mit Messdaten bis Juni 2025 14.220 unterschiedliche öffentlich erreichbare OPC-UA-Server. Laut Studie erlaubten 51,74 Prozent eine anonyme Interaktion, bei 80,26 Prozent fehlte eine ausreichende Verschlüsselung beziehungsweise Integritätssicherung der Verbindung. Eine anonyme Antwort ist nicht mit vollständiger Maschinenkontrolle gleichzusetzen. Trotzdem gehören solche Systeme normalerweise in geschützte Produktionsnetze. Quelle: Bitsight, 3. März 2026.
Tankstellen und Füllstandsmessung
Auch automatische Tankmesssysteme sind betroffen. Sie überwachen beispielsweise Kraftstoffmengen, Temperaturen und mögliche Lecks. Im Juni 2026 warnten NSA, CISA und weitere US-Behörden vor tatsächlichen Angriffen auf internetexponierte Tanküberwachungen, bei denen Kriminelle Systeme manipulierten. Eine Bitsight-Auswertung erfasste für Juni 2026 noch etwa 2.354 entsprechende Internetadressen in den USA. Das sind Adressen, nicht zwangsläufig einzelne Tankstellen.
Ladestationen für Elektroautos
Im August 2026 berichtete das Sicherheitsunternehmen Flare von 1.000 erreichbaren Ladeinfrastruktur-Endpunkten in 56 Ländern. Das bedeutet nicht, dass sich damit 1.000 Ladesäulen beliebig abschalten lassen. Es zeigt aber, dass auch bei der Ladeinfrastruktur Verwaltungsdienste und Schnittstellen im Internet sichtbar sein können. Quelle: Flare, August 2026.
Wie einfach lassen sich solche Geräte finden?
Erstaunlich einfach – jedenfalls das Auffinden. Dazu braucht ein Angreifer nicht unbedingt den Zugang zum Netzwerk einer Fabrik oder ein selbstgeschriebenes Schadprogramm. Dienste wie Censys Search und Shodan erfassen seit Jahren öffentlich erreichbare Internetdienste. Die Ergebnisse lassen sich nach sichtbaren technischen Eigenschaften auswerten. Die Shadowserver Foundation zeigt zusätzlich aggregierte Zahlen über öffentlich erreichbare Dienste, ohne im öffentlichen Dashboard einzelne Anlagen und Adressen offenzulegen.
Vereinfacht funktioniert das wie eine Bestandsaufnahme: Ein Scanner prüft, ob unter einer Internetadresse ein Dienst antwortet. Schon beim normalen Verbindungsaufbau verraten manche Geräte, welches Kommunikationsverfahren sie sprechen, welche Software sie einsetzen oder wie ihre Anmeldeseite heißt. Censys dokumentiert, dass seine Scanner zahlreiche Protokolle anhand solcher Antworten erkennen können – auch wenn ein Dienst nicht auf seinem üblichen Netzwerkport läuft. Laut Censys-Dokumentation melden sich die Scanner dafür nicht an und versuchen keine Passwortumgehung.
Wenn ein Gerät bereits durch einen Internet-Scanner katalogisiert wurde, reicht im Grundsatz eine normale Suchoberfläche, um seine Existenz zu erkennen. Das ist kein geheimer Trick. Sicherheitsforscher, Administratoren und Kriminelle können auf solche Bestandsdaten aufmerksam werden. Die eigentliche Sicherheitsfrage beginnt danach: Hat der Dienst eine Authentifizierung? Ist sie richtig eingerichtet? Ist die Software aktuell? Und könnte jemand über die Oberfläche wirklich einen physischen Vorgang auslösen?
Es wäre falsch, aus einem Suchtreffer direkt „gehackt“ zu machen. Umgekehrt wäre es genauso falsch, das Problem abzutun, weil zunächst nur eine Login-Seite erscheint. Auch erreichbare Anmeldeseiten und veraltete Dienste können unnötige Angriffsfläche sein.
Warum bleiben die Steuerungen überhaupt online?
Die Vorteile liegen auf der Hand: Ein Heizungsbetrieb erkennt eine Störung, ohne sofort vor Ort sein zu müssen. Ein Energieunternehmen sieht Leistung und Fehlermeldungen vieler abgelegener Anlagen zentral. Und eine Supermarktkette kann Alarm schlagen, bevor die Tiefkühlware auftaut. Fernwartung spart Zeit und kann Schäden verhindern.
Nur wird dabei gern ein entscheidender Schritt übersprungen: Eine sinnvolle Fernwartung braucht keine dauerhaft öffentlich erreichbare Steuerungsoberfläche. Zwischen „Techniker kann nach Freigabe sicher aufschalten“ und „der Controller meldet sich jedem Rechner im Internet“ liegt ein gewaltiger Unterschied.
Eine weitere Gefahr entsteht durch alte Geräte, die zwar seit Jahren zuverlässig ihren Job machen, aber keine Sicherheitsupdates mehr erhalten. Ein funktionierender Kompressor ist eben kein Beweis dafür, dass sein Webinterface noch sicher ist. Die französische Cybersicherheitsbehörde CERT-FR warnte bereits im Oktober 2026 vor kompromittierten Fernsteuerungen von Kühlanlagen und empfahl, deren direkte Internet-Erreichbarkeit zu entfernen. Das ist ein konkreter Fall, nicht nur eine hypothetische Gefahr.
Was Betreiber und Privatnutzer konkret prüfen sollten
Wer solche Geräte betreibt, sollte zuerst wissen, welche Systeme zum eigenen Bestand gehören und welche davon von außen erreichbar sind. Bei Firmen bedeutet das eine vollständige Inventarliste einschließlich Mobilfunkrouter, externer Wartungsdienstleister und älterer Steuerungen. Öffentliche Scan-Daten sind dafür ein Hinweis, ersetzen aber keine autorisierte Prüfung der eigenen Technik.
- Externe Steuerzugänge schließen: Anlagensteuerungen nicht direkt über eine öffentliche IP-Adresse bereitstellen. Wo Fernwartung nötig ist, einen geschützten Übergang verwenden.
- Fernwartung zeitlich freigeben: Zugriff nur bei Bedarf, mit gesonderter Berechtigung, Mehrfaktor-Authentifizierung und protokollierter Sitzung.
- Techniknetz und Büronetz trennen: Ein kompromittierter Mitarbeiter-PC soll nicht automatisch bei Maschinen und Gebäudeleittechnik landen.
- Veraltete Geräte ernst nehmen: Firmwarestand und Hersteller-Support prüfen. Nicht mehr wartbare Steuerungen gehören hinter zusätzliche technische Schutzmaßnahmen oder müssen ersetzt werden.
- Notbetrieb testen: Kühlung, Pumpen und andere wichtige Prozesse sollten möglichst auch bei Ausfall von Internet, Cloud oder Wartungsanbieter lokal sicher funktionieren.
Für dein eigenes Zuhause lohnt sich außerdem ein Blick in die Router-Einstellungen: Ist die Fernadministration abgeschaltet? Gibt es unnötige Portfreigaben? Aktiviert UPnP automatisch Freigaben? Brauchen Kamera, NAS oder Smart-Home-Zentrale wirklich einen direkten Zugriff aus dem Internet? Solche Prüfungen solltest du ausschließlich an eigenen Geräten beziehungsweise mit ausdrücklicher Erlaubnis durchführen.
Die Empfehlungen sind nicht neu. Das Australian Cyber Security Centre rät schon lange zu begrenztem Fernzugriff, Netztrennung, überprüfbaren Freigaben und sicherer Authentifizierung. Entscheidend ist, dass Betreiber sie im Alltag tatsächlich umsetzen.
Mein Fazit: Eine Steuerung ist kein gewöhnlicher Webdienst
Bei einem schlecht abgesicherten Onlinedienst können Daten abfließen. Bei einer schlecht abgesicherten Industriesteuerung kommt etwas hinzu: Der Fehler kann sich draußen bemerkbar machen – in einer Fabrikhalle, in einem Supermarkt, bei der Energieerzeugung oder an einer Tankanlage.
Ich halte Fernwartung deshalb nicht für grundsätzlich falsch. Aber Hersteller und Betreiber sollten erklären können, warum eine Steuerung von außen erreichbar sein muss, wer darauf zugreifen darf und was passiert, wenn jemand den Zugang missbraucht. Vernetzung ist kein Sicherheitskonzept. Sie ist eine zusätzliche Aufgabe.
Wie schnell so etwas im Alltag Folgen haben kann, zeigt die aktuelle News über manipulierte Kühlanlagen in europäischen Supermärkten. Dort geht es um den konkreten Vorfall – hier um das größere Problem dahinter.
Quellen und Einordnung
Die wichtigsten Zahlen kommen direkt aus den genannten Untersuchungen: Censys State of the Internet 2026, Modat zu Wind- und Solarparks, Modat zu Videodiensten, Censys zu Gebäudesteuerungen, Bitsight zu OPC UA, Flare zu Ladeinfrastruktur, CERT-FR zu Kühlanlagen und NSA/CISA zu Tanküberwachungen.
Recherche-Stand: 2. November 2026. Die Studien beziehen sich auf unterschiedliche Messzeitpunkte, Methoden und Zähleinheiten. Ihre Zahlen lassen sich nicht addieren und sind keine Live-Zählung momentan angreifbarer Geräte. Es wurden für diesen Beitrag keine fremden Geräte angesteuert oder auf Schwachstellen getestet.