
Hackerangriff auf Supermärkte: 50 Grad in Kühlanlagen – und warum?
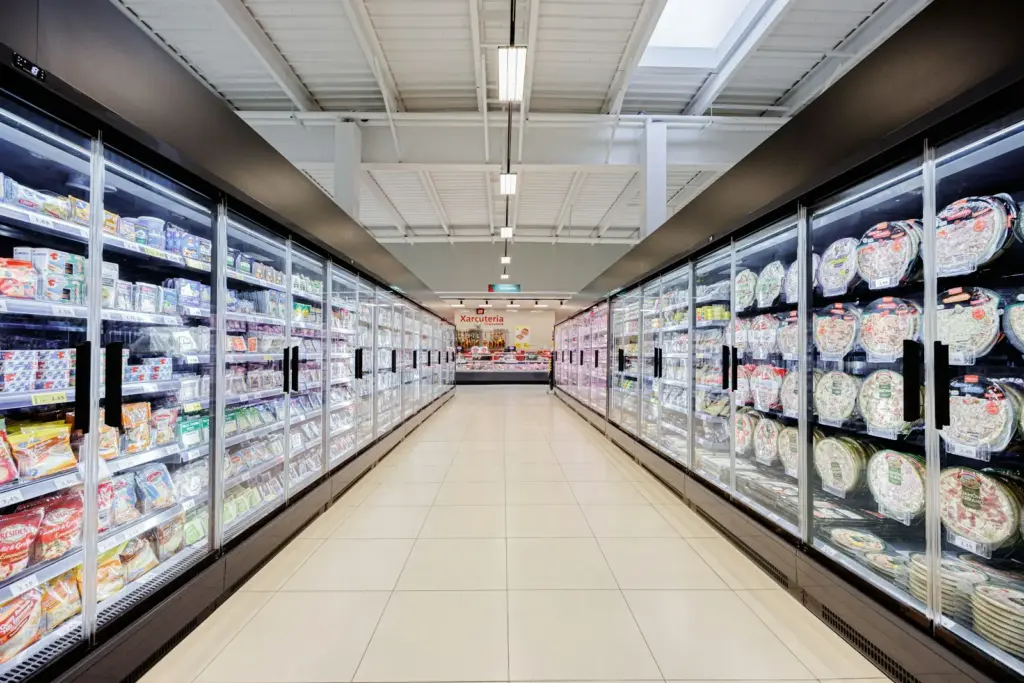
In mehreren europäischen Supermärkten sind am Montag, dem 2. November 2026, Kühl- und Tiefkühlanlagen ausgefallen oder ungewöhnlich warm geworden. Besonders drastisch klingt ein Bericht aus dem schwedischen Sjöbo: In einem ICA-Markt sollen die Steuerungen auf plus 50 Grad Celsius gestellt worden sein. Lebensmittel mussten entsorgt werden. Die Betreiber vermuten einen Hackerangriff. Und bei aller Empörung über die Verschwendung stellt sich eine ziemlich grundsätzliche Frage: Warum können Fremde überhaupt die Temperatur von Supermarkt-Kühlanlagen aus der Ferne verändern?
Was in Schweden und anderen Ländern passiert ist
Der ICA-Markt in Sjöbo berichtete, dass Kühl- und Gefriersysteme über Nacht manipuliert worden seien. Laut TV4 konnte das Personal die Einstellungen zeitweise nicht mehr selbst korrigieren. Der Markt öffnete verspätet, zahlreiche Lebensmittel waren nicht mehr verkäuflich.
Die ICA-Gruppe bestätigte Störungen an einem begrenzten Teil ihrer Filialen, ohne zu diesem Zeitpunkt den genauen Angriffsweg öffentlich zu bestätigen. Auch Coop meldete Probleme an sechs Geschäften. Aus Belgien und Luxemburg wurden Störungen an Kühlanlagen mehrerer Dutzend Filialen berichtet. Ähnliche Vorfälle wurden aus Estland bekannt. Wie viele Anlagen tatsächlich durch denselben Angriff betroffen waren und wer dahintersteckt, ist noch ungeklärt. Associated Press fasst die bestätigten Meldungen aus mehreren Ländern zusammen.
Wichtig ist auch die Unterscheidung: Wenn von „50 Grad“ die Rede ist, geht es zunächst um Berichte über manipulierte Sollwerte beziehungsweise Steuerungen. Das bedeutet nicht automatisch, dass jedes Kühlfach tatsächlich diese Temperatur erreicht hat. Für empfindliche Lebensmittel reicht allerdings schon eine wesentlich geringere, längere Unterbrechung der Kühlkette aus, um sie unverkäuflich zu machen.
Wozu brauchen Kühlanlagen überhaupt Fernwartung?
Ganz sinnlos ist ein Fernzugriff nicht. Kühltechniker können Anlagen überwachen, Störungen erkennen, Alarmmeldungen auswerten und im Idealfall helfen, bevor Tausende Euro an Ware verderben. Gerade Supermarktketten mit vielen Standorten profitieren davon. Nicht für jedes Problem muss sofort jemand ins Auto steigen.
Aber aus „Fernwartung ist praktisch“ folgt noch lange nicht „Die Steuerung muss dauerhaft aus dem öffentlichen Internet erreichbar sein“. Das ist der entscheidende Unterschied. Ein Temperaturfühler muss auch nicht automatisch die Berechtigung besitzen, Sollwerte, Abtauprogramme oder ganze Systeme zu verändern. Reines Überwachen und aktives Steuern sind zwei völlig verschiedene Sicherheitsstufen.
Ich finde, genau an dieser Stelle müssen sich Hersteller, Wartungsfirmen und Betreiber kritische Fragen gefallen lassen: Wer darf aus der Ferne etwas verändern? Wie lange bleibt dieser Zugang offen? Und was funktioniert noch, wenn die Internetverbindung oder der Dienstleister ausfällt? Eine Kühlanlage sollte vor allem eines zuverlässig tun: kühlen. Auch ohne Cloud-Anbindung.
Französische Sicherheitsbehörde warnte schon im Oktober
Dass hier nicht nur eine theoretische Schwachstelle diskutiert wird, zeigt eine bemerkenswert klare Warnung des französischen CERT-FR vom 12. Oktober 2026, aktualisiert am 16. Oktober. Die Behörde meldete zahlreiche Kompromittierungen fernwartbarer Kälteanlagen-Controller, darunter Geräte der Reihen Danfoss AK-SM und AK-SC sowie Copeland/Dixell XWEB. Das bedeutet nicht, dass genau diese Systeme bei allen aktuellen Vorfällen eingesetzt wurden. Es zeigt aber, dass die Gefahrenklasse längst bekannt ist.
Das CERT-FR kritisiert ausdrücklich Verwaltungsoberflächen, die direkt im Internet stehen. Besonders gefährlich sind ältere Steuerungen ohne Sicherheitsupdates. Wer ein solches Gerät nur auf Werkseinstellungen zurücksetzt, beseitigt möglicherweise die Manipulation, aber nicht die Schwachstelle. Dann kann der nächste Angriff folgen.
IoT-Sicherheit ist kein Luxus mehr
Unter dem Kürzel IoT – „Internet of Things“, also Internet der Dinge – fallen längst nicht nur Smart-Home-Lampen oder vernetzte Steckdosen. Auch Kühlanlagen, Heizungen, Aufzüge und Produktionsmaschinen sind digital erreichbar. Bei ihnen bleibt ein Sicherheitsproblem nicht im Computer: Es kann Waren vernichten, Betriebe lahmlegen oder im schlimmsten Fall Menschen gefährden.
Für Betreiber solcher Anlagen ergeben sich daraus einige ziemlich konkrete Pflichten:
- Keine Steuerungsoberfläche offen ins Internet stellen. Wartung nur über geschützte Zugangswege wie ein abgesichertes VPN oder Gateway.
- Zugriffe begrenzen. Eigene Benutzerkonten, starke Anmeldung mit Mehrfaktor-Authentifizierung, minimale Rechte und zeitlich begrenzte Freigaben.
- Netze trennen. Kältetechnik gehört nicht ungeschützt ins gleiche Netz wie Büro-PCs, Kunden-WLAN oder Kassensysteme.
- Updates und Altgeräte prüfen. Auch eine jahrelang funktionierende Steuerung kann sicherheitstechnisch längst überholt sein.
- Vor Ort handlungsfähig bleiben. Lokale Bedienmöglichkeiten, Temperaturalarme, Protokolle und ein getesteter Notfallplan sind entscheidend.
Auch die australische Cybersicherheitsbehörde empfiehlt bei industriellen Steuerungen, Fernzugriffe nur bei Bedarf freizugeben, genau zu überwachen und durch Netzwerksegmentierung zu schützen. Die entsprechende Empfehlung ist keineswegs neu.
Bequemlichkeit darf nicht wichtiger sein als Sicherheit
Der Vorfall zeigt ziemlich anschaulich, warum man vernetzte Geräte nicht einfach anschließen und anschließend vergessen darf. Ein schlecht geschützter Fernzugang kann für Kriminelle wertvoller sein als ein klassisch gehackter Büro-PC: Hier lässt sich direkt in einen realen Betriebsprozess eingreifen.
Fernwartung muss deshalb nicht verschwinden. Sie muss vernünftig gebaut und abgesichert werden. Und wenn ein Hersteller für eine grundlegende Funktion zwingend eine dauerhaft offene Internetverbindung verlangt, ist Skepsis angebracht. Eine smarte Kühlanlage ist nur dann wirklich smart, wenn sie auch sicher bleibt.
Zum Weiterlesen: Im ausführlichen Hintergrundartikel über öffentlich erreichbare IoT-Geräte erfährst du, warum sogar Windräder, Kameras, Tankanlagen und Industriesteuerungen im Internet auffindbar sind, wie Suchmaschinen sie entdecken und wie Betreiber solche Technik besser schützen können.
Stand: 2. November 2026. Die Ermittlungen zu den aktuellen Störungen und den jeweiligen Angriffswegen dauern an.


